Le poste de travail, qu’il soit fixe ou portable, reste le maillon le plus exposé d’un système informatique. Sécuriser son poste de travail implique de combiner des mesures techniques (chiffrement, mises à jour, contrôle d’accès) et des réflexes comportementaux au quotidien. Le contexte professionnel ajoute une contrainte supplémentaire : chaque ordinateur connecté au réseau d’une entreprise constitue une porte d’entrée potentielle vers l’ensemble des données sensibles.
Chiffrement du disque et verrouillage physique du poste
La plupart des guides sur la sécurité informatique commencent par les mots de passe ou les antivirus. Le chiffrement du disque mérite pourtant d’être traité en premier, parce qu’il protège les données même quand toutes les autres barrières ont échoué.
A découvrir également : Quelle est la définition de l’automatisation dans Workato ?
Un ordinateur portable volé ou perdu dans un train expose l’intégralité de son contenu si le disque n’est pas chiffré. Les systèmes d’exploitation récents intègrent des outils natifs : BitLocker sous Windows, FileVault sous macOS, LUKS sous Linux. Activer le chiffrement intégral du disque prend quelques minutes et protège contre le vol physique.
Le verrouillage automatique de la session après quelques minutes d’inactivité complète cette première couche. Un poste laissé ouvert dans un open space ou un espace de coworking donne un accès direct à la messagerie, aux fichiers partagés et parfois aux outils de gestion internes. Configurer un délai de verrouillage court (cinq minutes ou moins) et exiger un mot de passe au réveil sont deux réglages simples qui réduisent considérablement le risque.
A lire en complément : Quel est le meilleur éditeur PDF gratuit ?
Mises à jour logicielles et surface d’attaque réseau
Un logiciel obsolète est un logiciel vulnérable. Les correctifs de sécurité publiés par les éditeurs comblent des failles activement exploitées par des attaquants. Reporter une mise à jour de quelques semaines suffit parfois à laisser le temps à un exploit de circuler.
Système d’exploitation et navigateur en priorité
Le système d’exploitation et le navigateur web concentrent la majorité des interactions avec l’extérieur. Ce sont les deux composants à mettre à jour en priorité. Les navigateurs modernes se mettent à jour automatiquement, mais cette fonction peut être désactivée par erreur ou par une politique de groupe mal configurée.
Vérifier que les mises à jour automatiques sont actives sur le système et le navigateur devrait figurer dans toute procédure d’installation d’un nouveau poste. Les logiciels tiers (lecteurs PDF, suites bureautiques, clients de messagerie) méritent la même attention.
Réduire le nombre de logiciels installés
Chaque application installée élargit la surface d’attaque. Un poste de travail qui embarque des dizaines de programmes inutilisés depuis des mois accumule des vulnérabilités sans contrepartie fonctionnelle. Désinstaller les logiciels superflus et limiter les extensions de navigateur aux seules nécessaires réduit les points d’entrée exploitables.
Authentification et gestion des mots de passe sur le poste
Le mot de passe reste le premier rempart d’accès au poste, mais sa solidité dépend autant de sa complexité que de la manière dont il est géré au quotidien.
- Utiliser un gestionnaire de mots de passe dédié plutôt que de les stocker dans un fichier texte ou un tableur. Ces outils génèrent et mémorisent des mots de passe longs et uniques pour chaque service.
- Activer l’authentification à deux facteurs (2FA) sur tous les comptes qui le permettent, en particulier la messagerie professionnelle et les accès VPN. Un mot de passe volé par phishing devient inutilisable si un second facteur est requis.
- Ne jamais réutiliser un mot de passe entre un compte personnel et un compte professionnel. Une fuite de données sur un site tiers compromet alors directement l’accès au réseau de l’entreprise.
- Privilégier les phrases de passe longues (quatre mots ou plus) aux combinaisons courtes de caractères spéciaux, plus difficiles à retenir et souvent notées sur un post-it.
La séparation stricte entre usages personnels et professionnels s’applique aussi aux mots de passe. Un même identifiant partagé entre une plateforme de streaming et un outil métier crée un lien direct entre deux environnements aux niveaux de sécurité très différents.
Phishing et comportements à risque au quotidien
Les mesures techniques ne couvrent qu’une partie du problème. La majorité des compromissions de postes de travail commencent par une action humaine : clic sur un lien frauduleux, ouverture d’une pièce jointe piégée, connexion à un réseau Wi-Fi non sécurisé.
Le phishing reste le vecteur d’attaque le plus répandu. Les courriels frauduleux imitent désormais avec précision les communications internes d’une entreprise ou les notifications de services courants. Vérifier l’adresse d’expédition réelle (pas seulement le nom affiché) et survoler les liens avant de cliquer sont deux réflexes qui neutralisent la plupart de ces tentatives.
Clés USB et périphériques inconnus
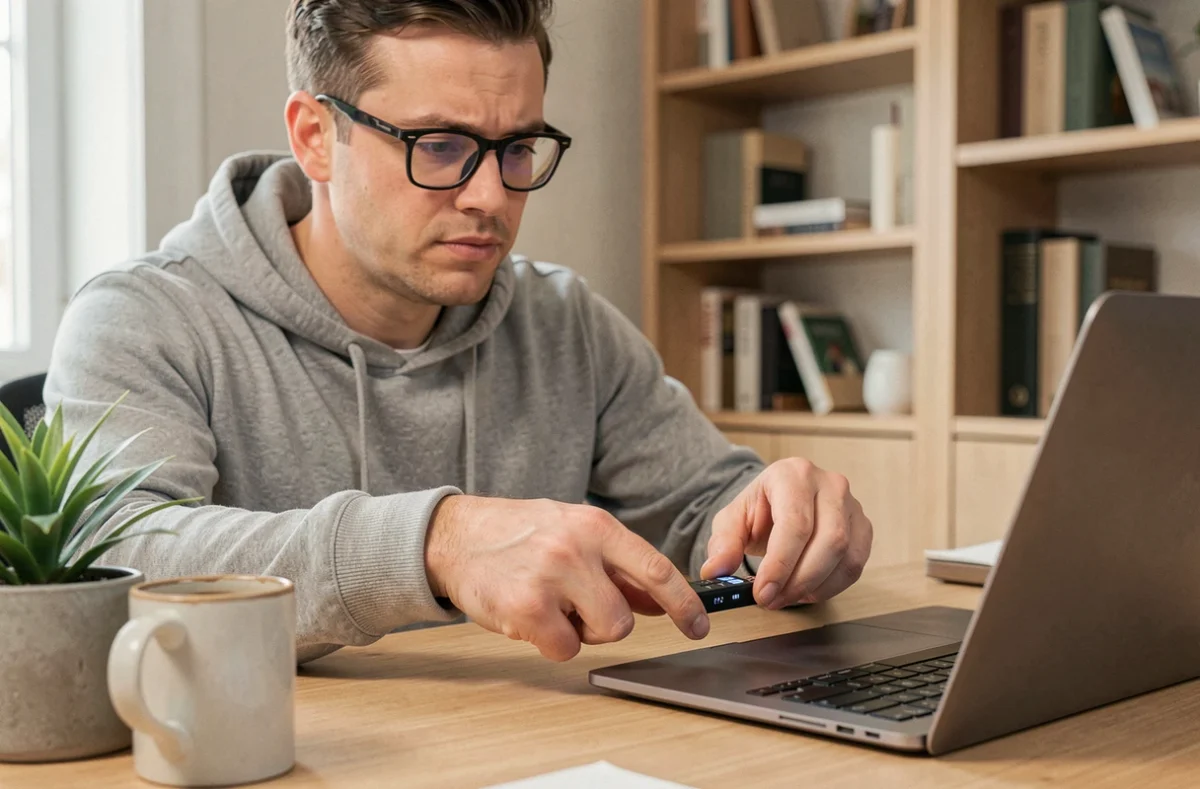
Connecter une clé USB trouvée ou offerte à un poste professionnel reste un vecteur d’infection documenté. Certains périphériques se font passer pour un clavier et exécutent des commandes dès leur branchement. Tout périphérique non fourni par le service informatique représente un risque.
Les réseaux Wi-Fi publics posent un problème comparable. Sans VPN, les données échangées entre le poste et les serveurs de l’entreprise transitent en clair sur un réseau partagé avec des utilisateurs inconnus. Si le télétravail impose une connexion hors du réseau d’entreprise, l’utilisation d’un VPN configuré par l’équipe informatique limite l’exposition.
Sauvegardes et plan de reprise après incident
Sécuriser un poste de travail ne garantit pas qu’aucun incident ne surviendra. Un ransomware qui chiffre l’ensemble des fichiers locaux, une panne matérielle du disque ou une erreur de manipulation peuvent entraîner une perte de données irréversible sans sauvegarde.
- Programmer des sauvegardes automatiques sur un support externe ou un service de stockage distant, avec une fréquence adaptée au rythme de production de données.
- Vérifier régulièrement que les sauvegardes sont exploitables en testant une restauration. Une sauvegarde qui échoue au moment critique n’a aucune valeur.
- Conserver au moins une copie de sauvegarde déconnectée du réseau. Un ransomware qui accède au réseau peut aussi chiffrer les sauvegardes connectées.
En contexte professionnel, un plan de reprise d’activité formalise les étapes à suivre après un incident : qui contacte le service informatique, quels postes sont prioritaires, quel délai de restauration est acceptable. Sans ce cadre, chaque collaborateur improvise, ce qui allonge la durée d’interruption.
La sécurisation d’un poste de travail repose sur l’empilement de couches complémentaires. Le chiffrement protège contre le vol physique, les mises à jour réduisent les failles exploitables, l’authentification forte bloque les accès volés, et les sauvegardes déconnectées préservent les données quand tout le reste a cédé. Aucune de ces mesures ne suffit seule, mais leur combinaison couvre la grande majorité des scénarios d’attaque documentés.