Zero Trust est un modèle de sécurité réseau qui refuse toute confiance implicite, que la connexion provienne de l’intérieur ou de l’extérieur du périmètre de l’entreprise. Cloudflare propose une implémentation concrète de ce modèle à travers sa plateforme cloud, en vérifiant chaque requête d’accès selon l’identité, l’appareil et le contexte, avant d’autoriser quoi que ce soit.
Principe fondamental du Zero Trust Cloudflare
Dans une architecture réseau classique, un utilisateur authentifié sur le réseau interne (ou connecté via VPN) accède librement à l’ensemble des ressources. Le modèle Zero Trust inverse cette logique : chaque requête est traitée comme potentiellement hostile, même si elle émane d’un poste situé physiquement dans les locaux de l’entreprise.
A voir aussi : Quels sont les différents types de ban ?
Cloudflare applique ce principe en interposant son réseau mondial entre l’utilisateur et la ressource demandée. Aucune connexion directe n’est établie entre le terminal et le serveur applicatif. La plateforme évalue la requête en fonction de plusieurs signaux avant de l’autoriser ou de la bloquer.
- L’identité de l’utilisateur, vérifiée par un fournisseur d’identité tiers (SSO, authentification multifacteur)
- La posture de l’appareil : système d’exploitation à jour, antivirus actif, certificat de conformité
- Le contexte de la demande : localisation géographique, heure de connexion, type d’application ciblée
Ce fonctionnement s’oppose au VPN traditionnel, qui accorde un accès réseau étendu après une seule authentification initiale. Avec le Zero Trust de Cloudflare, l’accès est limité à l’application précise autorisée, sans exposer le reste de l’infrastructure.
A découvrir également : Qu'est-ce que l'edge computing rapidement ?
ZTNA et Cloudflare Access : le remplacement du VPN
Le composant central de l’offre Zero Trust de Cloudflare s’appelle Cloudflare Access. Il met en œuvre le ZTNA (Zero Trust Network Access), qui est la technologie concrète derrière le concept.
Avec un VPN, un prestataire externe qui se connecte au réseau de l’entreprise peut potentiellement scanner d’autres serveurs ou applications auxquels il n’a pas besoin d’accéder. Le ZTNA élimine cette surface d’attaque. L’appareil connecté ne voit que l’application pour laquelle il a reçu une autorisation explicite.
Granularité des politiques d’accès
Cloudflare Access permet de définir des règles différentes selon les populations. Un employé permanent n’a pas les mêmes droits qu’un prestataire temporaire ou un partenaire commercial. Les déploiements récents, comme celui documenté pour Neo Space Group, montrent que cette granularité couvre à la fois les employés, les prestataires et les partenaires avec des niveaux d’accès distincts par application.
La vérification ne se limite pas au moment de la connexion. Un changement de posture de l’appareil peut révoquer l’accès en temps réel : si l’antivirus est désactivé ou si le terminal sort d’une zone géographique autorisée, la session est interrompue sans attendre son expiration normale.
Cloudflare Gateway et filtrage réseau Zero Trust
Le Zero Trust ne se limite pas au contrôle des accès entrants vers les applications. Cloudflare Gateway complète le dispositif en filtrant le trafic sortant des utilisateurs.
Gateway fonctionne comme une passerelle web sécurisée (Secure Web Gateway). Elle inspecte les requêtes DNS, HTTP et le trafic réseau pour bloquer les connexions vers des domaines malveillants, empêcher l’exfiltration de données ou appliquer des politiques d’usage acceptable.
L’intérêt de coupler Access et Gateway dans une même plateforme est d’appliquer les mêmes règles d’identité et de contexte aux deux directions du trafic. Un utilisateur identifié comme prestataire externe avec un appareil non géré peut se voir accorder l’accès à une application métier via Access, tout en étant soumis à un filtrage DNS renforcé via Gateway.
Zero Trust appliqué aux agents IA et aux workflows cloud
L’évolution récente de la plateforme Cloudflare étend le modèle Zero Trust au-delà des utilisateurs humains. Les agents IA et les workflows automatisés sont désormais couverts par les mêmes contrôles d’accès et de vérification.
Ce changement répond à un problème concret : dans les entreprises qui déploient des outils d’intelligence artificielle, ces agents accèdent à des données sensibles (bases clients, documents internes, ressources cloud dans AWS ou GCP). Sans contrôle Zero Trust, un agent IA compromis ou mal configuré pourrait accéder à des ressources sans aucune vérification contextuelle.
Cloudflare traite ces agents comme n’importe quel autre « utilisateur » du réseau. Chaque action est soumise à une politique d’accès, avec vérification de l’identité du service appelant, du contexte d’exécution et de la ressource ciblée.
Convergence vers une plateforme SASE unifiée
Cette extension illustre la trajectoire de Cloudflare : faire converger l’accès privé (ZTNA), le filtrage réseau (Gateway), la sécurité cloud et la gouvernance des usages de l’IA dans une plateforme SASE (Secure Access Service Edge) unifiée. L’objectif est d’éviter l’empilement de solutions distinctes pour chaque fonction de sécurité.
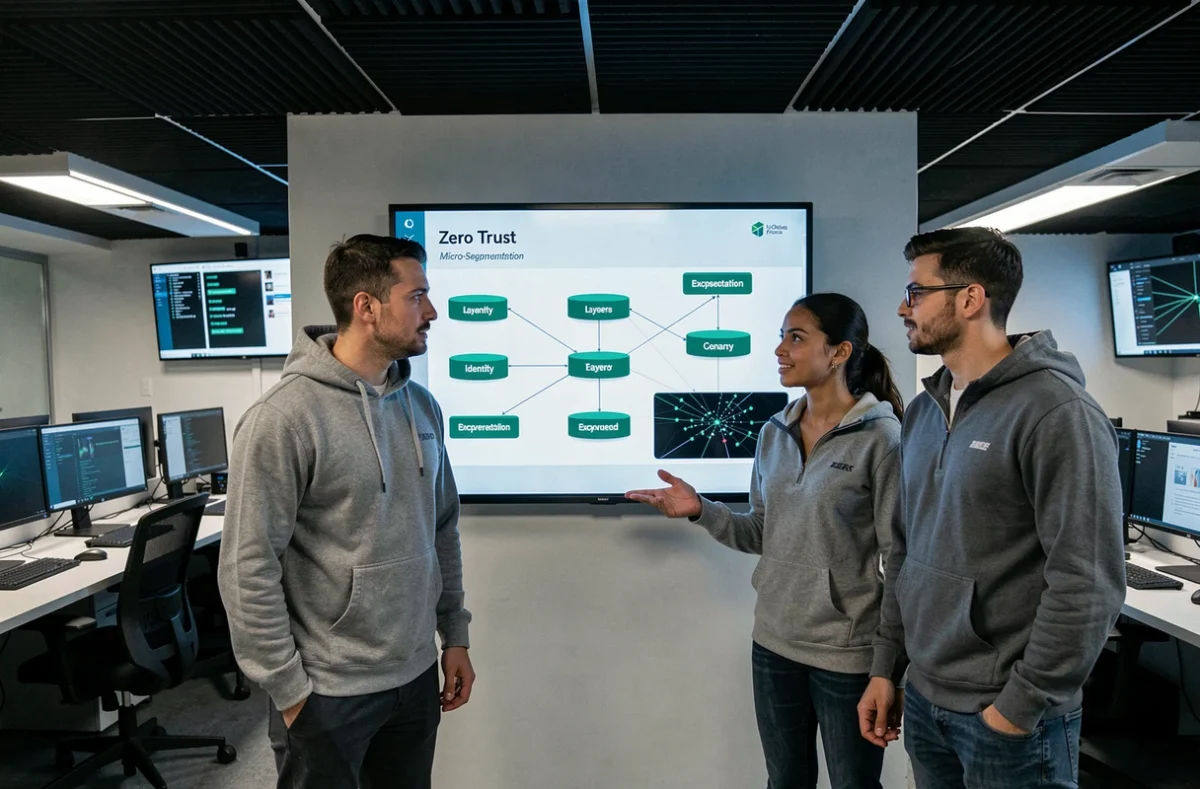
- Accès aux applications internes : géré par Cloudflare Access (ZTNA)
- Filtrage du trafic sortant et protection contre les menaces : géré par Cloudflare Gateway
- Sécurisation des données dans les environnements cloud publics : politiques appliquées via la même plateforme
- Contrôle des agents IA et des automatisations : extension récente des règles Zero Trust aux identités non humaines
Le modèle Zero Trust de Cloudflare repose sur une différence opérationnelle simple avec les architectures précédentes : la vérification est continue, contextuelle et limitée à la ressource demandée. Cette approche s’adapte aussi bien aux employés en télétravail qu’aux prestataires ponctuels ou aux services automatisés qui accèdent aux données de l’entreprise.