L’ISO 31000:2018 structure l’appréciation du risque (risk assessment) en trois parties distinctes : identification, analyse et évaluation des risques. Le traitement intervient en aval, il ne fait pas partie de ce triptyque. Confondre ces trois composantes, ou les fusionner dans un processus unique, produit des cartographies où la priorisation repose sur des critères flottants. Détailler chaque partie permet de comprendre pourquoi certaines matrices finissent inexploitées par les comités de direction.
Critères de décision à fixer avant toute évaluation des risques
La plupart des guides commencent par l’identification. C’est une erreur de séquençage. Avant de lister quoi que ce soit, l’organisation doit poser ses critères de décision : échelles de vraisemblance, échelles d’impact, seuils d’acceptabilité et règles de priorisation.
A voir aussi : Quelles informations sont exemptées du RGPD ?
Sans ces référentiels, deux risques présentant la même probabilité et le même impact seront classés de manière identique, alors que leur degré de maîtrise ou la fiabilité des données disponibles les différencie nettement. L’ISO 31000 le stipule : les critères doivent refléter les objectifs stratégiques, opérationnels et réglementaires de l’organisation.
Un seuil d’acceptabilité mal calibré fausse toute la matrice en aval. Si l’échelle de gravité ne distingue que trois niveaux (faible, moyen, fort), la granularité sera insuffisante pour arbitrer entre des risques proches. Un modèle à quatre ou cinq niveaux (de « très faible » à « critique ») offre davantage de lisibilité, à condition que chaque palier soit documenté par des descripteurs concrets.
A lire en complément : Est-il bon d’avoir toujours le VPN activé ?
Identification des risques : rattacher chaque menace aux objectifs
L’identification constitue la première des trois parties de l’appréciation du risque. Elle consiste à recenser les événements dont la survenance porterait atteinte à la capacité de la structure à atteindre ses objectifs. Un registre de risques déconnecté de ces objectifs produit une liste de menaces génériques sans valeur décisionnelle.
Risque inhérent et périmètre d’activité
On distingue le risque inhérent (risque théorique lié à l’activité, avant toute mesure de maîtrise) du risque résiduel (risque subsistant après les dispositifs de contrôle interne). L’identification porte d’abord sur le risque inhérent, car c’est lui qui délimite le périmètre réel de l’exposition.
Le travail s’appuie sur les processus et activités de l’organisation. Chaque processus génère des scénarios de risque spécifiques. Un atelier participatif, croisant opérationnels et management, reste la méthode la plus fiable pour éviter les angles morts. Les référentiels sectoriels (AMDEC en industrie, Bow-tie pour les scénarios complexes, COSO ERM en gouvernance) fournissent des grilles de lecture adaptées.
Les erreurs fréquentes à cette étape :
- Lister des catégories trop larges (« risque financier », « risque humain ») sans les décomposer en scénarios opérationnels précis, ce qui empêche toute cotation fiable.
- Omettre les dépendances entre risques, alors qu’un risque fournisseur peut déclencher un risque de production puis un risque réputationnel en cascade.
- Ignorer les risques positifs (opportunités), que l’ISO 31000 intègre pourtant dans sa définition du risque comme « effet de l’incertitude sur les objectifs ».
Analyse des risques : probabilité, impact et contrôles existants
L’analyse constitue la deuxième partie. Elle vise à comprendre la nature de chaque risque identifié, estimer sa probabilité de survenance et mesurer son impact potentiel. La matrice Probabilité x Gravité est l’outil de référence, mais elle ne suffit pas si elle écarte les contrôles déjà en place.
Dépasser la matrice P x G classique
Deux risques cotés à la même probabilité et au même impact peuvent mériter des traitements très différents. Le premier est couvert par un dispositif de contrôle interne rodé, le second repose sur des données incertaines et ne bénéficie d’aucune mesure de maîtrise. La matrice P x G simple ne capture pas cet écart.
La variante P x G x V (vulnérabilité) ajoute un troisième axe qui intègre le niveau de maîtrise actuel. Elle produit une criticité plus fine et oriente mieux l’allocation des ressources. Certaines organisations ajoutent aussi un critère de qualité de l’information : un risque mal documenté justifie une investigation complémentaire avant toute décision de traitement.
Cotation et biais à surveiller
La cotation repose sur les échelles définies en amont. Un risque se caractérise par sa probabilité de survenance et par son impact. Pour chaque facteur, on évalue un niveau selon l’échelle retenue. Le piège classique reste le biais d’ancrage : les participants d’un atelier s’alignent sur la première cotation proposée. Faire coter individuellement avant la discussion collective réduit ce biais.
Évaluation et hiérarchisation des risques dans la cartographie
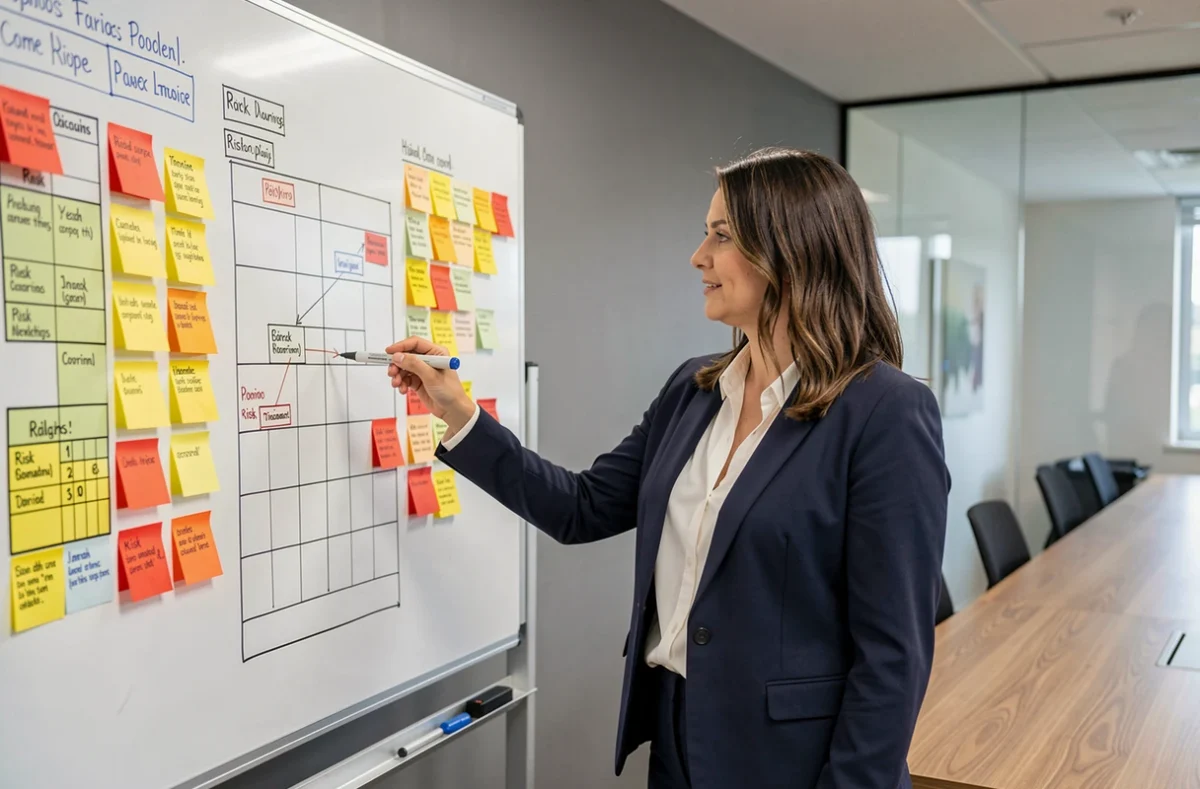
L’évaluation est la troisième partie. Elle compare les résultats de l’analyse avec les critères de décision fixés en amont pour déterminer si chaque risque doit être traité, accepté, transféré ou surveillé. C’est à ce stade que la cartographie prend sa forme visuelle : la matrice positionne chaque risque selon sa criticité et rend les arbitrages lisibles.
L’évaluation produit une hiérarchie. Les risques situés au-dessus du seuil d’acceptabilité entrent dans un plan d’actions. Ceux qui se situent en dessous font l’objet d’une surveillance périodique. Cette distinction structure la gouvernance des risques et alimente directement les décisions du comité de direction.
Points qui conditionnent la fiabilité de l’évaluation :
- Les seuils doivent être validés par la direction avant l’exercice, pas ajustés a posteriori pour faire « rentrer » des risques dans une zone acceptable.
- La cartographie doit être mise à jour régulièrement. Un risque résiduel peut redevenir un risque majeur si les mesures de maîtrise se dégradent ou si le contexte change.
- Le passage du risque inhérent au risque résiduel doit être documenté : quel dispositif de contrôle interne réduit la probabilité ou l’impact, et dans quelle proportion estimée.
La cartographie n’est pas un livrable figé. Nous constatons que les organisations qui la révisent au moins une fois par an maintiennent une cohérence entre leur registre de risques et leurs priorités stratégiques. Celles qui la traitent comme un exercice ponctuel se retrouvent avec une matrice obsolète en quelques mois, incapable d’orienter la moindre décision opérationnelle.